O nee... je WordPress-website is gehackt. Geen paniek. Hieronder lees je hoe je een hack herkent, wat je nu moet doen en hoe je een volgende hack voorkomt.
Hoe kan dit gebeuren?
De grootste fout? Mensen bouwen hun WordPress-website en kijken er daarna niet meer naar om. Geen updates. Geen onderhoud. Ze kiezen wachtwoorden als "wachtwoord123" of laten de gebruikersnaam op "admin" staan. Ze installeren plug-ins van onbetrouwbare bronnen, of blijven verouderde plug-ins vol beveiligingslekken gebruiken. Nog erger? Sommigen gebruiken illegale thema's en plug-ins. En zonder beveiligingscontrole merkt niemand de hack op.
Hoe herken je een gehackte website?
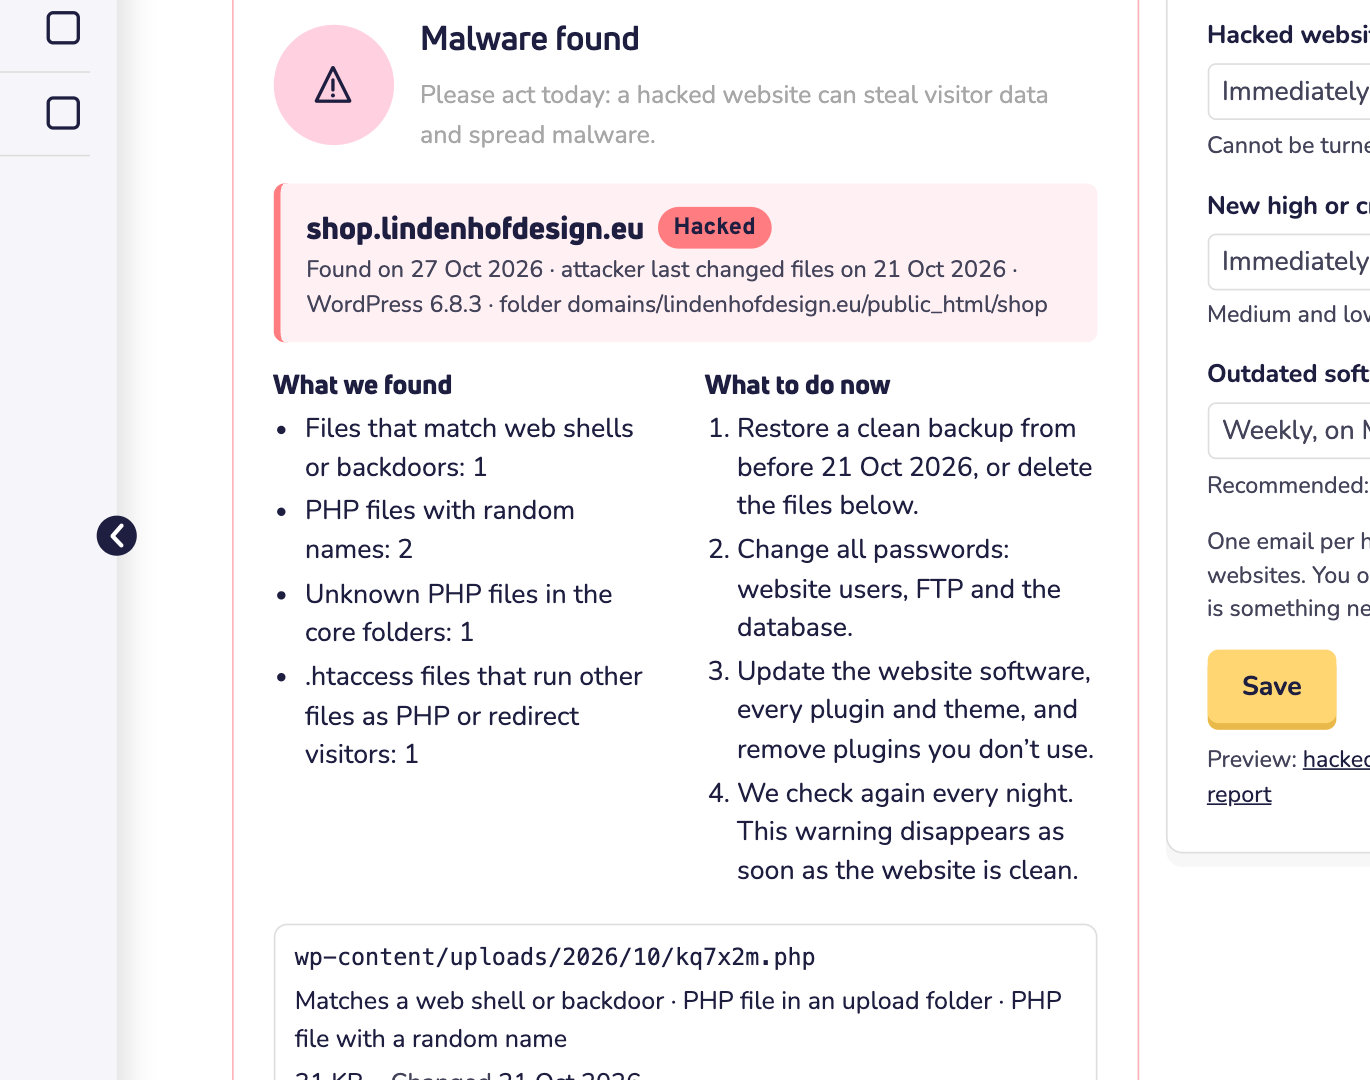
Daar helpen we je bij. Elke nacht controleren we alle websites in je webhostingaccount op malware. Hebben we iets gevonden? Dan mailen we je, en staat er een rood getal naast het tabblad Beveiliging van je pakket. Daar zie je ook welke bestanden verdacht zijn en wanneer de aanvaller voor het laatst bestanden heeft gewijzigd. Lees hoe het tabblad Beveiliging werkt.
Andere waarschuwingssignalen:
- Je website laadt heel traag of crasht vaak.
- Je krijgt vreemde foutmeldingen.
- Je ziet content die je niet zelf hebt gemaakt.
- Je ziet vreemde code in de broncode van je website.
- Je website verwijst door naar rare websites.
- Google waarschuwt bezoekers voor je website.
- Je komt je eigen beheeromgeving niet meer in.
Je website is gehackt. Wat nu?
Kom nog dezelfde dag in actie. Een gehackte website kan gegevens van je bezoekers stelen, spam tonen of malware verspreiden. Je hebt twee opties.
Optie 1: met een schone lei beginnen. Bouw je website opnieuw op vanaf nul, en neem beveiliging deze keer heel serieus. Dit is de veiligste manier. Reset eerst je webhostingaccount, zodat er geen verborgen achterdeur achterblijft. Lees wat het resetten van een webhostingaccount doet.
Optie 2: de website opschonen. Zet een schone back-up terug van vóór de datum waarop de aanvaller voor het laatst bestanden heeft gewijzigd. Of verwijder de verdachte bestanden. Lees hoe je back-ups maakt en terugzet in Softaculous.
Maar daar zit de uitdaging: een gehackte website opschonen is heel lastig. Je moet uitzoeken hoe de aanvaller is binnengekomen en welke bestanden hij heeft gewijzigd. Je weet nooit welke achterdeurtjes hij heeft achtergelaten. Sommige bedrijven zijn gespecialiseerd in het opschonen van WordPress-websites. Ook Wordfence heeft een handige handleiding: Een gehackte WordPress-website opschonen met Wordfence (Engelstalig).
Welke optie je ook kiest, doe daarnaast het volgende:
- Wijzig alle wachtwoorden: van je WordPress-gebruikers, van FTP en van de database.
- Werk WordPress en alle plug-ins en thema's bij. Verwijder wat je niet gebruikt.
- Kijk de volgende ochtend in het tabblad Beveiliging. Is de website schoon? Dan verdwijnt de waarschuwing.
Wat je niet moet doen
Als de paniek toeslaat, nemen mensen slechte beslissingen. Maak jij die fouten niet:
- Negeer het niet in de hoop dat het vanzelf overgaat. Dat gebeurt niet. Het wordt erger als je niets doet.
- Betaal geen losgeld. Daarmee financier je criminelen. En waarschijnlijk herstellen ze je website niet eens.
Hoe voorkom je een hack?
Voorkomen is beter dan genezen. Dit moet je doen:
- Installeer alleen plug-ins van betrouwbare bronnen, en houd ze up-to-date.
- Hetzelfde geldt voor thema's. Kies thema's die goed worden onderhouden.
- Verwijder plug-ins en thema's die je niet gebruikt. Oude plug-ins zijn een beveiligingsrisico.
- Gebruik sterke wachtwoorden. Echt sterke.
- Houd WordPress zelf up-to-date. Gebruik altijd de nieuwste versie.
- Zet automatische updates aan voor je plug-ins. Dan zijn de meeste lekken al gedicht voordat iemand ze kan misbruiken.
- Verberg wp-admin voor buitenstaanders en beperk het aantal inlogpogingen. Zo houd je bruteforceaanvallen meteen tegen. Een beveiligingsplug-in doet allebei. Wij raden Wordfence aan. En volg de aanbevelingen ervan ook echt op.
- Gebruik tweefactorauthenticatie. Zo voeg je een extra beschermingslaag toe.
- Houd het tabblad Beveiliging en de bijbehorende e-mails in de gaten. Pak beveiligingslekken en verouderde plug-ins aan zodra je ze ziet.
Meerdere websites? Spreid het risico
Let op, dit is belangrijk. Heb je meerdere websites in één webhostingaccount, en wordt er één gehackt? Dan kan de aanvaller bij al die websites.
Overweeg dus om je websites te spreiden over meerdere webhostingaccounts bij Site.nl. Dat raden we sowieso aan. Door je websites over meerdere servers te spreiden, heb je bovendien de beste redundantie.
Houd moed
Gehackt worden voelt vreselijk. Dat weten we. Maar elke dag worden er duizenden WordPress-websites opgeschoond. Die van jou kan er één van zijn. Neem websitebeveiliging serieus, zeker bij een opensourcesysteem als WordPress. Dan wordt je website sterker dan ooit.